هالينڊ ۾ سائبر سيڪيورٽي واقعن جي رپورٽنگ جا فرض سائبر سيڪيورٽي ايڪٽ ( Cyberbeveiligingswet , Cbw) جي تحت هلايا ويندا آهن، جيڪو 15 آگسٽ 2026 تي لاڳو ٿيو ۽ نيٽ ورڪ ۽ انفارميشن سسٽم سيڪيورٽي ايڪٽ ( Wet beveiliging netwerk- en informatiesystemen , Wbni) کي تبديل ڪيو. ايڪٽ جي احاطي ۾ ايندڙ تنظيمن کي هڪ اهم واقعي جي سڃاڻپ جي 24 ڪلاڪن اندر رپورٽ ڪرڻ گهرجي، 72 ڪلاڪن اندر مڪمل اطلاع سان ان جي پيروي ڪرڻ گهرجي، ۽ هڪ مهيني اندر هڪ آخري رپورٽ جمع ڪرائڻ گهرجي. رپورٽون نيشنل سائبر سيڪيورٽي سينٽر (NCSC) جي پورٽل ذريعي وينديون آهن، جيڪو انهن کي لاڳاپيل CSIRT ۽ قابل سپروائيزر ڏانهن منتقل ڪري ٿو.
سي بي ڊبليو اين آءِ ايس 2 هدايت کي لاڳو ڪري ٿو ۽ نازڪ ادارن جي لچڪ واري ايڪٽ ( Wet weerbaarheid kritieke entiteiten ، Wwke) سان گڏ آيو آهي، جيڪو سي اي آر هدايت کي لاڳو ڪري ٿو ۽ نازڪ ادارن جي طور تي نامزد ڪيل تقريبن پنج سئو تنظيمن تي جسماني لچڪ ۽ رپورٽنگ جي ذميواريون لاڳو ڪري ٿو. اين آءِ ايس 2 ۽ ڊچ سائبر سيڪيورٽي ايڪٽ لاءِ اسان جو وسيع گائيڊ مڪمل طور تي سنڀال جي فرض کي ڍڪي ٿو؛ هي آرٽيڪل بيان ڪري ٿو ته ڪير رپورٽنگ نظام جي تحت اچي ٿو، جڏهن ڪو واقعو حد پار ڪري ٿو، ڪهڙيون رپورٽون ڪڏهن واجب آهن، ڪهڙي اختيار انهن کي وصول ڪري ٿي، ۽ اهو فرض ڪيئن نوٽيفڪيشن جي ذميدارين سان لهه وچڙ ڪري ٿو جيڪي توهان وٽ اڳ ۾ ئي GDPR يا DORA تحت آهن.
رپورٽنگ جي فرض ۾ ڪهڙن تنظيمن جو احاطو ڪيو ويندو آهي
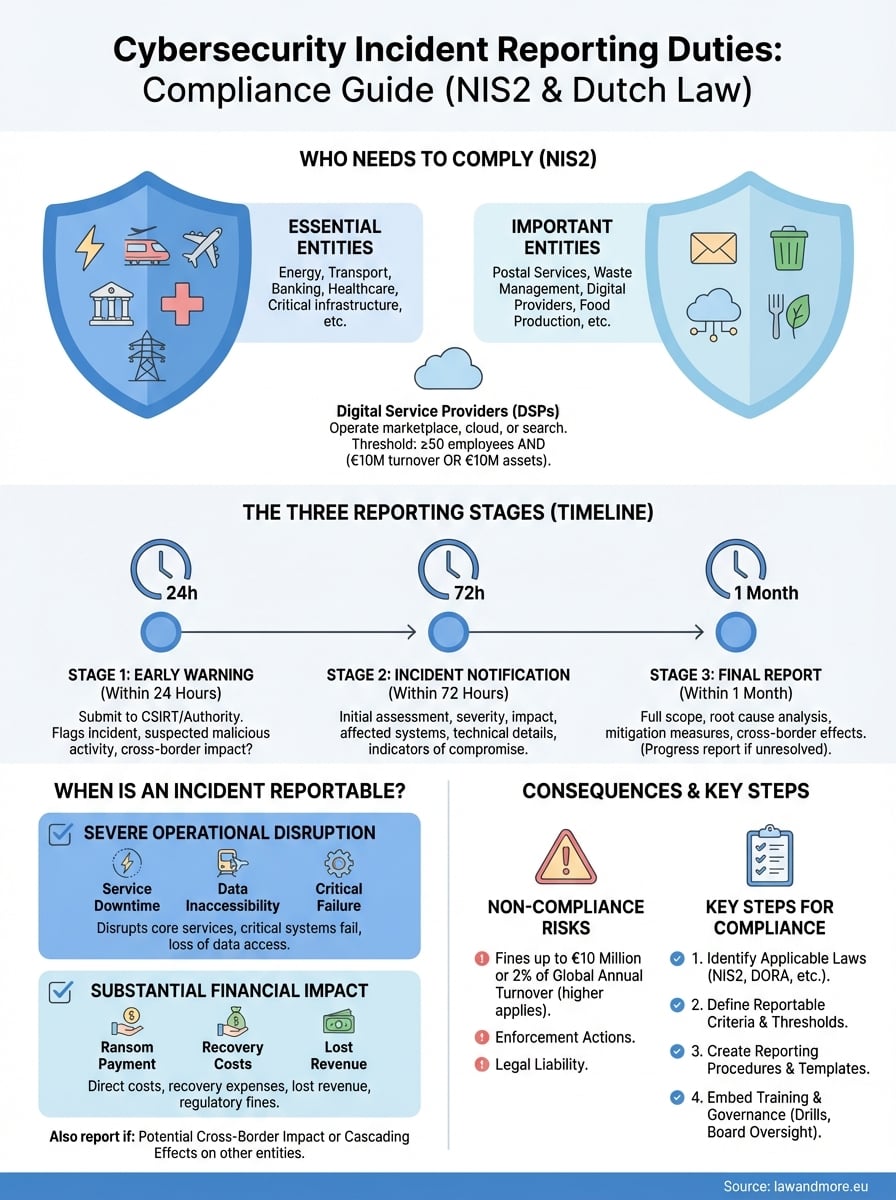
سي بي ڊبليو ضروري ادارن ۽ اٺن شعبن ۾ اهم ادارن تي لاڳو ٿئي ٿو. ضروري ادارن ۾ توانائي، ٽرانسپورٽ، بينڪنگ، مالي مارڪيٽ انفراسٽرڪچر، صحت، پيئڻ جو پاڻي، گندو پاڻي، ڊجيٽل انفراسٽرڪچر، آئي سي ٽي سروس مئنيجمينٽ، پبلڪ ايڊمنسٽريشن ۽ اسپيس شامل آهن. اهم ادارا پوسٽل ۽ ڪوريئر سروسز، فضلي جي انتظام، ڪيميڪلز ۽ کاڌي جي تياري، طبي ڊوائيسز، ڪمپيوٽرن ۽ گاڏين جي تياري، ڊجيٽل فراهم ڪندڙ جهڙوڪ آن لائن مارڪيٽ، سرچ انجن ۽ سوشل پليٽ فارم، ۽ ريسرچ تنظيمون شامل آهن.

سائيز عام طور تي ڪنهن شعبي اندر درجه بندي جو فيصلو ڪري ٿي. هڪ ضروري شعبي ۾ وڏيون تنظيمون ضروري ادارا آهن، وچولي سائيز جون تنظيمون اهم ادارا آهن، ۽ وچولي سائيز جي حد کان هيٺ تنظيمون عام طور تي ايڪٽ کان ٻاهر هونديون آهن. ان سائيز جي قاعدي ۾ استثنا آهن: DNS سروسز فراهم ڪندڙ، اعليٰ سطحي ڊومين رجسٽري، ٽرسٽ سروس فراهم ڪندڙ، عوامي اليڪٽرانڪ ڪميونيڪيشن نيٽ ورڪ ۽ خدمتن جا فراهم ڪندڙ، ۽ عوامي انتظاميه جا حصا سائيز کان سواءِ ايڪٽ جي تحت اچن ٿا، جيئن اهي تنظيمون جيڪي سماج لاءِ اهم خدمت جا واحد فراهم ڪندڙ آهن يا جن جي خلل جو هڪ اهم اثر پوندو. ڇا توهان هڪ ضروري آهيو يا هڪ اهم ادارو رپورٽنگ جي آخري تاريخن کي تبديل نٿو ڪري؛ اهو نگراني جي شدت ۽ جرماني جي حد کي تبديل ڪري ٿو.
رجسٽريشن رپورٽنگ کان اڳ ايندي آهي
هڪ تنظيم جيڪا Cbw جي تحت اچي ٿي، ان کي NCSC پاران رکيل قومي اداري رجسٽر ۾ پاڻ کي رجسٽر ڪرڻ گهرجي، ٻين شين سان گڏ ان جي شعبي، واقعن لاءِ ان جي رابطي جي تفصيل ۽ انٽرنيٽ ڊومين جا نالا جن لاءِ اهو ذميوار آهي، بيان ڪرڻ گهرجن. رجسٽريشن ڪا رسم ناهي جيڪا پهرين واقعي جو انتظار ڪري سگهي ٿي: رجسٽر اهو آهي ته CSIRT ۽ سپروائيزر ڪيئن ڄاڻن ٿا ته توهان ڪير آهيو، ۽ پورٽل ذريعي رپورٽ ڪرڻ فرض ڪري ٿو ته توهان ان ۾ آهيو. رجسٽرڊ تفصيلن ۾ تبديليون منتقل ٿيڻ گهرجن.
رجسٽريشن سان گڏ، ايڪٽ خيال جي فرض کي لاڳو ڪري ٿو. ادارن کي پنهنجي نيٽ ورڪ ۽ انفارميشن سسٽم کي خطرن جي خلاف مناسب ۽ متناسب ٽيڪنيڪل، آپريشنل ۽ تنظيمي قدم کڻڻ گهرجن، جيڪي سائبر سيڪيورٽي فرمان ( Cyberbeveiligingsbesluit ) ۽ وزارتي ضابطن ۾ وڌيڪ ڪم ڪيا ويا آهن. ايڪٽ ذميواري کي پڻ مٿي رکي ٿو: انتظامي ادارو خطري جي انتظام جي قدمن کي منظور ڪري ٿو، تعميل لاءِ جوابده آهي، ۽ سائبر سيڪيورٽي خطرن تي تربيت جي پيروي ڪرڻ گهرجي. اهو احتساب پراڻي Wbni سان عملي فرقن مان هڪ آهي، ۽ اهو آئي ٽي سوال جي بدران گورننس جو سوال آهي. اهو سائبر سيڪيورٽي جي فوجداري قانون واري پاسي سان گڏ ويٺو آهي، جنهن تي سائبر ڪرائم III ايڪٽ تي اسان جو نوٽ شروعاتي نقطو آهي. ڊچ ڪاروبار کي تعميل جي فريم ورڪ جو اسان جو جائزو ان کي تناظر ۾ رکي ٿو.
جڏهن ڪو واقعو رپورٽ ٿيڻ جوڳو ٿئي ٿو
محرڪ هڪ اهم واقعو آهي، ڪو به واقعو نه. هڪ واقعو اهم آهي جتي اهو لاڳاپيل اداري لاءِ خدمتن جي سنگين آپريشنل خلل يا مالي نقصان جو سبب بڻجندو آهي يا ان جي قابل هوندو آهي، يا جتي ان ٻين قدرتي يا قانوني ماڻهن کي متاثر ڪيو آهي يا ان کي متاثر ڪرڻ جي قابل هوندو آهي، ڪافي مادي يا غير مادي نقصان پهچائيندي. گھڙي ڳولا تي شروع ٿيندي آهي، جاچ مڪمل ٿيڻ تي نه، تنهن ڪري پهريون فيصلو نامڪمل معلومات تي وٺڻو پوندو.

ڇاڪاڻ ته قانوني معيار کليل آهي، شعبي جي مخصوص حدون ۽ هدايتون ان کي ڀرين ٿيون. اهميت جو جائزو وٺڻ ۾ اهم سوال اهو آهن ته سروس ڪيتري عرصي کان دستياب ناهي ۽ ڪيترا وصول ڪندڙ، ڇا ڊيٽا تائين رسائي حاصل ڪئي وئي آهي يا بغير اجازت جي تبديل ڪئي وئي آهي ۽ ڪهڙين قسمن ۾، ڇا اثرات ٻين ميمبر رياستن تائين پهچن ٿا، ڇا اهو واقعو ٻين ضروري يا اهم ادارن کي فراهم ڪيل خدمتن ۾ خلل وجهي ٿو، ۽ بحالي ۾ ڪيترو وقت لڳڻ جي اميد آهي. ڪيشنگ اثرات پنهنجي حق ۾ شمار ٿين ٿا: هڪ ڪلائوڊ فراهم ڪندڙ جنهن جي خلاف ورزي اسپتال جي رپورٽن ۾ خلل وجهي ٿي، نه رڳو پنهنجي نقصان جي بنياد تي.
هڪ کليل معيار جو عقلمند جواب اهو آهي ته ڪنهن به شيءِ جي ٿيڻ کان اڳ توهان جي پنهنجي حد ڪٿي آهي اهو لکو. هڪ مختصر اندروني درجه بندي معيار، جيڪو مسلسل ۽ رڪارڊ ٿيل آهي، هڪ آپريشنل مدد ۽ نيڪ نيتي جو ثبوت آهي جيڪڏهن ڪو سپروائيزر بعد ۾ پڇي ته ڪنهن خاص واقعي جي رپورٽ ڇو نه ڪئي وئي.
ٽي رپورٽون ۽ انهن جون آخري تاريخون
رپورٽنگ ڊيوٽي اسٽيج ڪئي وئي آهي. ڪنهن اهم واقعي جي خبر پوڻ جي 24 ڪلاڪن اندر توهان هڪ ابتدائي خبرداري جمع ڪرايو ٿا، جنهن ۾ چيو ويو آهي ته ڇا اهو واقعو غير قانوني يا بدسلوڪي جي ڪري ٿيڻ جو شڪ آهي ۽ ڇا ان جا سرحد پار اثر ٿي سگهن ٿا. 72 ڪلاڪن اندر توهان واقعي جي اطلاع جمع ڪرايو ٿا، جيڪا شروعاتي خبرداري کي واقعي جي شروعاتي تشخيص، ان جي شدت ۽ اثر، ۽، جتي دستياب هجي، سمجهوتي جي اشارن سان تازه ڪاري ڪري ٿي. واقعي جي اطلاع جي هڪ مهيني اندر توهان آخري رپورٽ جمع ڪرايو ٿا، جنهن ۾ واقعي جي تفصيلي وضاحت، ان جي شدت ۽ نتيجا، خطري جي قسم يا بنيادي سبب، لاڳو ڪيل گهٽتائي جي قدمن ۽، جتي لاڳاپيل هجي، سرحد پار اثر شامل آهن.

جيڪڏهن واقعو اڃا تائين جاري آهي جڏهن مهينو ختم ٿئي ٿو ته توهان ان جي بدران هڪ پيش رفت رپورٽ جمع ڪرايو، جنهن کان پوءِ واقعي کي سنڀالڻ جي هڪ مهيني اندر آخري رپورٽ پيش ڪريو. ٻه ننڍيون آخري تاريخون هن اسڪيم سان گڏ آهن. ٽرسٽ سروس فراهم ڪندڙ 72 ڪلاڪن جي بدران 24 ڪلاڪن اندر پنهنجي ٽرسٽ سروسز جي فراهمي کي متاثر ڪندڙ واقعي جي رپورٽ ڪن ٿا. ۽ جتي ڪو اهم واقعو توهان جي سروس جي وصول ڪندڙن کي متاثر ڪري ٿو، توهان کي انهن وصول ڪندڙن کي واقعي جي غير ضروري دير کان سواءِ ۽ جتي خطرو ان جي ضمانت ڏئي ٿو، انهن قدمن يا علاج جي باري ۾ آگاهي ڏيڻ گهرجي جيڪي اهي پاڻ وٺي سگهن ٿا.
توهان جي رپورٽ ڪير وصول ڪري ٿو؟
توهان NCSC پورٽل ذريعي فائل ڪريو ٿا، ۽ اتان کان نوٽيفڪيشن توهان جي شعبي جي ذميوار CSIRT ۽ ان جي نگراني ڪندڙ سپروائيزر ڏانهن منتقل ڪيو ويندو آهي. داخلا جو اهو واحد نقطو هڪ جان بوجھ ڪري سادگي آهي: توهان کي وقت جي دٻاءُ هيٺ ذميوارين جي ورڇ تي ڪم ڪرڻ جي ضرورت ناهي. نگراني پاڻ شعبي ۾ رهي ٿي. ڊجيٽل انفراسٽرڪچر لاءِ هالينڊ اٿارٽي ( Rijksinspectie Digitale Infrastructuur ، RDI) ڊجيٽل انفراسٽرڪچر، ڊجيٽل فراهم ڪندڙن ۽ مرڪزي حڪومت جي اڪثريت جي نگراني ڪري ٿي؛ انساني ماحول ۽ ٽرانسپورٽ انسپيڪٽر (ILT) پاڻي جي اختيارين ۽ ٽرانسپورٽ جي حصن جي نگراني ڪري ٿي؛ صحت صحت ۽ نوجوانن جي سنڀال انسپيڪٽر (IGJ) جي حوالي ٿئي ٿي؛ ۽ مالي شعبي جي نگراني ڊي نيدرلينڊش بينڪ ۽ مالي مارڪيٽن لاءِ هالينڊ اٿارٽي ڪري ٿي. تصديق ڪرڻ ته ڪهڙو سپروائيزر توهان جي شعبي کي ڍڪيندو آهي، ۽ توهان جي واقعي جي منصوبي ۾ ان جي رابطي جي تفصيلن کي رڪارڊ ڪرڻ، هڪ پنج منٽن جي مشق آهي جيڪا صبح جو ٽي وڳي سٺو ڪرڻ ناممڪن آهي.
جتي ٻيا رپورٽنگ فرض اوورليپ ٿين ٿا
هڪ واقعو ڪڏهن ڪڏهن هڪ ئي فرض کي شروع ڪري ٿو. جتي واقعي ۾ ذاتي ڊيٽا شامل آهي، GDPR متوازي طور تي لاڳو ٿئي ٿو: ذاتي ڊيٽا جي ڀڃڪڙي کي ان جي خبر پوڻ جي 72 ڪلاڪن اندر ڊچ ڊيٽا پروٽيڪشن اٿارٽي کي اطلاع ڏنو وڃي جيستائين ان جي نتيجي ۾ فردن لاءِ خطرو پيدا ٿيڻ جو امڪان نه هجي، ۽ ڊيٽا جي مضمونن کي پاڻ کي اطلاع ڏنو وڃي جتي انهن جي حقن ۽ آزادين لاءِ خطرو وڌيڪ هجي. اهو فرض Cbw کان آزاد آهي، هڪ مختلف اختيار ڏانهن هلندو آهي، ۽ هڪ مختلف حد جي خلاف جائزو ورتو ويندو آهي، ۽ جتي اهو واقعو پروسيسر تي ٿيو آهي، ڊيٽا پروسيسنگ معاهدي ۾ ڪردارن جي مختص ڪرڻ اهو فيصلو ڪري ٿو ته ڪير ڪنهن کي اطلاع ڏئي ٿو، جيئن اسان جي جنرل ڊيٽا پروٽيڪشن ريگيوليشن لاءِ گائيڊ بيان ڪري ٿو.
مالي ادارا Cbw راڄ ۾ مکيه استثنا آهن، ان ۾ اضافو ڪرڻ بدران. ڊجيٽل آپريشنل ريزيلينس ايڪٽ (DORA) ۾ ICT خطري جي انتظام ۽ اهم ICT سان لاڳاپيل واقعن جي قابل مالي نگران کي رپورٽنگ تي پنهنجا ضابطا شامل آهن، ۽ جتي اهي ضابطا گهٽ ۾ گهٽ برابر آهن، اهي لاڳاپيل NIS2 ذميدارين کي هٽائي ڇڏيندا آهن. تنهن ڪري هڪ بينڪ يا انشورنس ڪندڙ هڪ وڏي ICT واقعي جي رپورٽ ڊي نيدرلينڊش بينڪ يا هالينڊ اٿارٽي فار دي فنانشل مارڪيٽس کي DORA جي تحت ڪري ٿو، ۽ ICT ٽئين پارٽي فراهم ڪندڙن سان پنهنجي معاهدي جي انتظامن کي معلومات جي رجسٽر ۾ رجسٽر ڪري ٿو جيڪا DORA کي گهربل آهي؛ اهو Cbw جي تحت ان رپورٽنگ کي نقل نٿو ڪري. اليڪٽرانڪ ڪميونيڪيشن نيٽ ورڪ ۽ خدمتن جي فراهم ڪندڙن وٽ ٽيليڪميونيڪيشن ايڪٽ جي تحت پنهنجي تسلسل جي اطلاع جا فرض آهن، ۽ نازڪ ادارن جي طور تي نامزد ڪيل تنظيمون Wwke جي تحت رڪاوٽن جي رپورٽ ڪن ٿيون. ڪنهن واقعي کان اڳ، انهن مان ڪهڙو توهان تي لاڳو ٿئي ٿو، اهو نقشو ٺاهڻ جو واحد سڀ کان وڌيڪ مفيد تياري وارو قدم آهي.
جيڪڏهن توهان دير سان رپورٽ ڪريو ٿا يا بلڪل نه ٿا ڪريو ته ڇا ٿيندو؟
سي بي ڊبليو جي تحت نگرانن وٽ عام انتظامي ٽول ڪٽ ۽ پوءِ ڪجهه آهن. اهي معلومات گهري سگهن ٿا، آڊٽ جو حڪم ڏئي سگهن ٿا، پابند هدايتون ڏئي سگهن ٿا، ڏنڊ جي ادائيگي جي تابع آرڊر لاڳو ڪري سگهن ٿا ( آخري ڀيرو ڊونگسوم ) ۽ انتظامي جرمانو لاڳو ڪري سگهن ٿا. اين آءِ ايس 2 ميمبر رياستن کي ضروري ادارن لاءِ گهٽ ۾ گهٽ ڏهه ملين يورو يا عالمي سالياني ٽرن اوور جو ٻه سيڪڙو، جيڪو به وڌيڪ هجي، ۽ گهٽ ۾ گهٽ ست ملين يورو يا اهم ادارن لاءِ 1.4 سيڪڙو جي وڌ ۾ وڌ جرمانو دستياب ڪرڻ جي ضرورت آهي؛ ڊچ ميڪيما سي بي ڊبليو ۾ ئي مقرر ڪيو ويو آهي. ضروري ادارن لاءِ هدايت هڪ نگران کي، آخري ڪوشش جي طور تي، سرٽيفڪيشن يا اختيار کي معطل ڪرڻ ۽ ڪنهن فرد کي انتظامي ڪمن کي استعمال ڪرڻ کان منع ڪرڻ جي اجازت پڻ ڏئي ٿي.
ظاهر ڪرڻ صرف انتظامي نه آهي. هڪ واقعو جيڪو عوام جي ڄاڻ ۾ اچي ٿو ان کان پوءِ گراهڪن ۽ ٺيڪيدارن جي هم منصبن کان سوال پڇيا ويندا آهن، ۽ دير سان يا نامڪمل رپورٽ ڪنهن به تڪرار ۾ تنظيم جي پوزيشن کي ڪمزور ڪري ٿي. ڊائريڪٽرن ۽ ڪمپنين جي قانوني ذميوارين تي اسان جو نوٽ وضاحت ڪري ٿو ته اها ظاهر ڪرڻ تنظيم اندر ڪٿي آهي.
هڪ اهڙو طريقيڪار ٺاهڻ جيڪو حقيقي واقعي کان بچي وڃي
24 ۽ 72 ڪلاڪن جون آخري تاريخون صرف انهن تنظيمن پاران پوريون ڪيون وينديون آهن جيڪي اڳ ۾ ئي فيصلو ڪن ٿيون ته ڪير ڇا ڪندو آهي. هڪ قابل عمل طريقيڪار ان شخص کي نامزد ڪري ٿو جيڪو رپورٽنگ جي حد جي خلاف ڪنهن واقعي جو جائزو وٺندو آهي، اهو شخص جيڪو نوٽيفڪيشن منظور ڪري ٿو، اهو شخص جيڪو ان کي جمع ڪرائي ٿو ۽ اهو شخص جيڪو اختيارين سان رابطو رکي ٿو، هر ڪردار لاءِ هڪ نامزد ڊپٽي سان، ڇاڪاڻ ته واقعا آفيس جي ڪلاڪن جو احترام نٿا ڪن. تشخيص جو قدم ڳولڻ جي پهرين ٻن ڪلاڪن اندر هجڻ گهرجي؛ ابتدائي خبرداري کي پهرين ڏينهن اندر تيار ڪيو وڃي، جانچيو وڃي ۽ فائل ڪيو وڃي.

تيار ڪيل ٽيمپليٽ 24 ڪلاڪن جي آخري تاريخ کي پورو ڪرڻ ۽ ان کي وڃائڻ جي وچ ۾ فرق پيدا ڪن ٿا. هڪ ابتدائي خبرداري ٽيمپليٽ کي ڳولڻ جو وقت، واقعي جي درجي، متاثر ٿيل سسٽم، ڇا بدسلوڪي سرگرمي جو شڪ آهي ۽ ڇا سرحد پار اثرات ممڪن آهن، گڏوگڏ هڪ نالي وارو رابطو جي ضرورت آهي. واقعي جي نوٽيفڪيشن ٽيمپليٽ شدت جي تشخيص، اثر جي دائري، متاثر ٿيل وصول ڪندڙن جو تعداد، سمجھوتي جا اشارا ۽ اڳ ۾ ئي کنيل ڪنٽرول قدم شامل ڪري ٿو. آخري رپورٽ ٽيمپليٽ ٽائم لائن، بنيادي سبب، مڪمل اثر ۽ رکيل قدمن کي ڍڪي ٿو. انهن کي آف لائن پڻ رسائي لائق رکو؛ هڪ واقعو جيڪو توهان جي سسٽم کي ختم ڪري ٿو اهو وڪي کي پڻ ختم ڪري ڇڏيندو جنهن تي اهي محفوظ آهن. مسودي جو هڪ مختصر قانوني جائزو ڪم جي وهڪري ۾ تعمير ڪرڻ جي قابل آهي، ۽ اسان جا آئي ٽي وڪيل ڪلاڪ اندر اهو ڪرڻ جا عادي آهن.
آئي سي ٽي ٽئين پارٽين جو رجسٽر الڳ ڌيان جو مستحق آهي. رپورٽ ٿيندڙ واقعن جو هڪ وڏو حصو سپلائر سان پيدا ٿئي ٿو، ۽ توهان کي فوري طور تي اطلاع ڏيڻ جي معاهدي جي ذميواري، توهان جي پنهنجي رپورٽ لاءِ گهربل ٽيڪنيڪل معلومات جي حق سان گڏ، واقعي کان اڳ ڪلائوڊ يا سپلائر معاهدي ۾ هجڻ گهرجي . اهو هڪ خريداري جو سوال آهي جيترو سيڪيورٽي سوال، ۽ اهو وسيع ڊيو ڊيليجنس ذميوارين سان تعلق رکي ٿو جيڪي سپلائي چين ذريعي هلن ٿا.
تربيت ۽ حڪمراني
دستاويز ۾ رهندڙ طريقا ناڪام ٿين ٿا. سيڪيورٽي ٽيم کان ٻاهر عملي کي اهو سمجهڻ جي ضرورت آهي ته هڪ ممڪن واقعو ڪيئن نظر اچي ٿو، ڪنهن به وقت ڪنهن سان رابطو ڪرڻ گهرجي، ۽ سمجهڻ گهرجي ته انهن کي پاڻ تي جاچ نه ڪرڻ گهرجي يا ڪجهه به ختم نه ڪرڻ گهرجي. سيڪيورٽي ٽيم کي درجه بندي جي معيار ۽ ڪم جي وهڪري کي چڱي طرح ڄاڻڻ جي ضرورت آهي ته جيئن انهن کي دٻاءُ هيٺ لاڳو ڪري سگهجي، جنهن جو عملي طور تي مطلب آهي انهن کي مشق ڪرڻ: هڪ ٽيبل ٽاپ مشق جيڪا ڳولا کان وٺي آخري رپورٽ تائين هڪ حقيقي منظرنامو هلائي ٿي انهن خالن کي ظاهر ڪري ٿي جيڪي هڪ لکيل طريقيڪار لڪائي ٿو.
بورڊ جي سطح تي، سي بي ڊبليو سائبر سيڪيورٽي خطري کي ڪڏهن ڪڏهن جي بدران هڪ مستقل شيءِ بڻائي ٿو. انتظامي ادارو خطري جي انتظام جي قدمن جي منظوري ڏئي ٿو ۽ ان کي تربيت ڏني وڃي؛ ان کي واقعن، داخل ڪيل رپورٽن ۽ اختيارين کان حاصل ڪيل جوابن جو باقاعده حساب ڪتاب حاصل ڪرڻ گهرجي، ۽ هڪ نامزد ايگزيڪيوٽو کي رپورٽنگ تعميل جو مالڪ هجڻ گهرجي. اسان جي ريگيوليٽري تعميل جي مشق تنظيمن کي انهي گورننس کي قائم ڪرڻ ۽ سپروائيزر کان اڳ ان جي جانچ ڪرڻ ۾ مدد ڪري ٿي.
اڳتي ڇا ڪرڻ
ٽي شيون اهو طئي ڪن ٿيون ته ڇا ڪا تنظيم پنهنجي سائبر سيڪيورٽي واقعن جي رپورٽنگ جي فرضن کي پورو ڪري ٿي: اهو ڄاڻڻ ته ڇا اهو CBW جي تحت اچي ٿو ۽ NCSC سان رجسٽر ٿيل آهي، اهم طور تي شمار ٿيندڙ شين لاءِ هڪ تحريري حد هجڻ، ۽ هڪ نامزد شخص جو ڏينهن جي ڪنهن به وقت 24 ڪلاڪن اندر ابتدائي خبرداري داخل ڪرڻ جي قابل هجڻ. باقي سڀ ڪجهه انهن ٽنهي مان نڪرندو آهي. پهرين رجسٽريشن چيڪ ڪريو، ڇاڪاڻ ته اهو هڪ فرض آهي جيڪو اڳ ۾ ئي انهن تنظيمن لاءِ دير سان آهي جيڪي ان تي عمل نه ڪيو آهي، ۽ اهو هڪ سپروائيزر لاءِ تصديق ڪرڻ آسان آهي.
Law & More تنظيمن کي سائبر سيڪيورٽي ايڪٽ جي دائري تي، واقعن جي رپورٽنگ جي طريقيڪار ۽ سپلائر شقن جي مسودي تي، ۽ رپورٽ جي سنڀال ۽ ان کان پوءِ نگران خط و ڪتابت تي صلاح ڏئي ٿو. جتي هڪ واقعي ۾ ذاتي ڊيٽا، سپلائي چين يا معاهدي جي تڪرار شامل آهي، اسان انهن حصن کي ترتيب ڏيڻ جي بدران گڏ ڪري سگهون ٿا. جيڪڏهن توهان کي پڪ ناهي ته توهان جي تنظيم ايڪٽ جي تحت اچي ٿي، ته اهو سوال پهريان حل ڪرڻ گهرجي، ۽ اسان ان جو جواب ڏيڻ ۾ خوش آهيون.